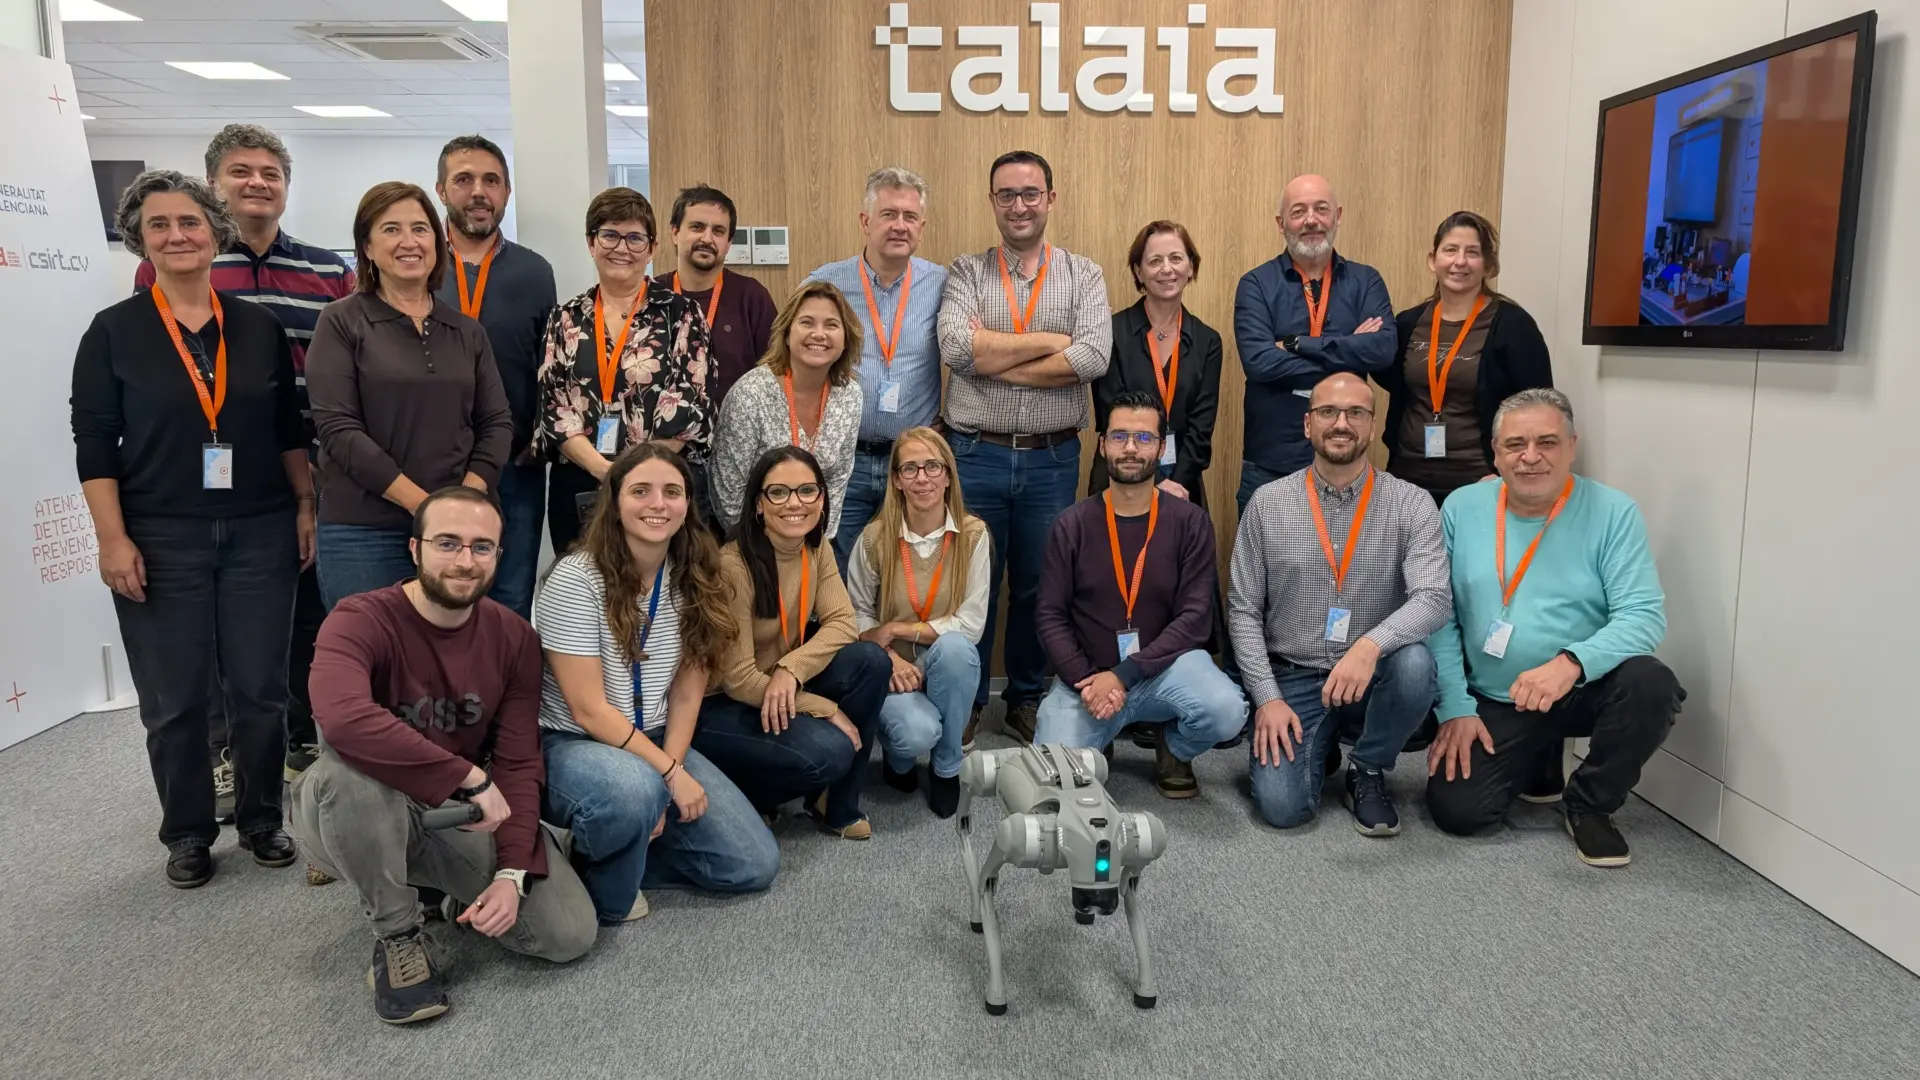
Talaia, el Centro Valenciano de Ciberseguridad, ha rebut una delegació sanitària per estudiar vies de col·laboració en ciberseguretat. La jornada s’ha celebrat a les instal·lacions del centre per abordar els riscos dels sistemes i dispositius mèdics.
Talaia depén de la Dirección General de Tecnologías de la Información y las Comunicaciones. La seua missió és reforçar la seguretat de la informació i promoure un ús segur i responsable de les noves tecnologies en la Comunitat Valenciana.
Durant la trobada, s’ha remarcat que la ciberseguretat hospitalària no es limita a protegir els sistemes informàtics. El funcionament segur de la tecnologia sanitària també contribuïx a protegir els pacients i mantindre l’atenció assistencial.
La subdirectora general de Ciberseguretat i directora de Talaia, Carmen Serrano, ha destacat la importància d’implicar el sector. També ha subratllat la necessitat d’estendre una cultura compartida de ciberseguretat entre els professionals: “resulta fundamental contar con la implicación de los equipos directivos y promover una cultura de la ciberseguridad compartida por todos los profesionales”.
A la jornada han assistit representants de la Conselleria de Sanitat i de diversos centres. Entre estos, hi havia el Hospital General de Valencia i el Complejo Sanitario Mislata-Quart.
També hi han participat el Departamento de Salud Alicante-Sant Joan d’Alacant i el Departamento de Salud de Alicante – Hospital General. La llista inclou el Departamento de Salud de Alcoy i el Centro Informática Campanar.
A més, han assistit representants de Hospital La Fe, del Hospital General Universitario de Elda i del Departamento de Salud de Valencia – Arnau de Vilanova en Llíria.
Línies de treball i riscos emergents
La directora de Talaia ha presentat les principals línies de treball del centre i l’evolució dels servicis que presta a la Conselleria de Sanidad. També ha exposat projectes conjunts per reforçar la seguretat dels sistemes i les infraestructures sanitàries.
Serrano ha advertit que el sector sanitari és especialment sensible per la naturalesa dels seus servicis. Un ciberatac podria afectar l’activitat assistencial, encara que el sector no registre el volum més alt d’incidents: “aunque el sector sanitario no es el que registra un mayor volumen de incidentes, sí constituye uno de los ámbitos más sensibles debido a la naturaleza de los servicios que presta y al impacto que un ciberataque podría tener sobre la actividad asistencial”.
La sessió també ha abordat el paper de la intel·ligència artificial. Esta tecnologia no necessàriament crea noves modalitats d’atac, però pot facilitar i accelerar amenaces conegudes. Així mateix, pot augmentar la capacitat d’actuació dels ciberdelinqüents.
La directora de Talaia ha assenyalat la necessitat d’incorporar la ciberseguretat des del disseny i el desenvolupament dels dispositius mèdics: “la necesidad de incorporar la ciberseguridad desde las primeras fases de diseño y desarrollo de los dispositivos médicos”. També ha destacat la importància de mantindre la formació i la sensibilització dels professionals.
Els participants han coincidit en la necessitat d’aplicar marcs normatius i reguladors. També han plantejat incloure requisits de ciberseguretat en la contractació i monitorar contínuament els dispositius mèdics.
Entre les propostes figuren reforçar la inversió en seguretat i crear programes formatius adaptats a les necessitats sanitàries. Estes mesures s’han plantejat per protegir sistemes, infraestructures i equips mèdics davant de les ciberamenaces.
La jornada ha combinat sessions d’anàlisi i intercanvi de coneixements amb demostracions pràctiques al Centro de Innovación y Competencia en Ciberseguridad (CICC). Els assistents han recorregut els onze entorns d’experimentació del centre, destinats a formació, investigació i demostració d’escenaris reals.
En una demostració d’imatge mèdica, els hackers ètics de Talaia han reproduït un ciberatac. Els assistents han observat com es poden materialitzar amenaces contra equips habituals en hospitals i centres de salut.
La prova també ha mostrat els riscos de la connectivitat i del funcionament dels equips, així com la importància d’aplicar mesures de protecció. L’exercici ha traslladat a un escenari pràctic els reptes analitzats durant la jornada.
Els participants han comprovat que una bretxa en un dispositiu mèdic pot comprometre la informació, la disponibilitat i el funcionament dels equips. La trobada ha acabat amb un intercanvi d’experiències i la identificació de possibles vies de col·laboració.